




18/11/2026
Приказ ФСТЭК № 60: когда нужен пентест и как организовать периодический контроль защищенности
Владельцам аттестованных объектов необходимо регулярно подтверждать уровень их защищенности. В состав периодического контроля входят анализ уязвимостей и, для отдельных систем, тестирование на проникновение. Результаты направляются во ФСТЭК России не реже одного раза в три года, в течение пяти рабочих дней после завершения контроля.
Если отчет или протокол не представлен регулятору, действие аттестата соответствия может быть приостановлено. При этом пентест нужен не всем: требование касается государственных информационных систем и отдельных систем госорганов, ГУП и государственных учреждений 1 и 2 классов защищенности, если у них есть предусмотренные требованиями внешние связи.
Аттестация больше не выглядит как задача, к которой возвращаются только при модернизации инфраструктуры. Важно не просто получить аттестат, но и контролировать состояние системы в процессе эксплуатации, документировать результаты и вовремя отчитываться перед регулятором.
Разберем, что изменилось в порядке аттестации, какие системы подпадают под обязательный пентест и как архитектура инфраструктуры влияет на необходимость его проведения.
Что изменил приказ ФСТЭК № 60
Поправки затрагивают область применения порядка аттестации, методы контроля, оформление результатов и основания для приостановления действия аттестата.
Область действия порядка
В документе уточнено, на какие объекты распространяются аттестация и последующий периодический контроль.
Обязательная аттестация предусмотрена для:
-
государственных и муниципальных информационных систем, включая государственные и муниципальные ИСПДн;
-
информационных систем управления производством организаций оборонно-промышленного комплекса;
-
автоматизированных систем станков с числовым программным управлением, если они включены в состав таких производственных систем;
-
помещений, в которых проводятся конфиденциальные переговоры.
Для других объектов порядок по приказу № 77 применяется, когда владелец самостоятельно выбирает аттестацию в качестве способа оценки системы защиты. К таким объектам могут относиться информационные системы госорганов, ГУП и госучреждений без статуса ГИС, значимые объекты КИИ, негосударственные ИСПДн, а также АСУ ТП на критически важных и опасных объектах.
Содержание периодического контроля
В качестве методов контроля выделены анализ уязвимостей и тестирование на проникновение. Периодический контроль был предусмотрен приказом № 77 и раньше, однако его состав во многом определялся владельцем объекта.
Оформление результатов
По завершении работ составляется отчет или протокол. В документе указывают сведения об объекте, его классе защищенности или категории значимости, периоде проведения контроля, аттестате соответствия и полученных результатах.
Отчетные материалы включаются в технический паспорт объекта информатизации.
Направление отчета регулятору
Отчет или протокол необходимо представлять во ФСТЭК России либо ее территориальный орган не реже одного раза в три года. На направление документа отводится пять рабочих дней после окончания контроля.
Если результаты не представлены, это становится основанием для приостановления действия аттестата соответствия.
Отчетность раз в три года: стало ли проще?
Прежний порядок предусматривал направление результатов периодического контроля не реже одного раза в два года. Теперь интервал увеличен до трех лет.
Но увеличение срока не означает, что расходы на контроль обязательно сократятся. Состав проверки стал конкретнее, а для систем 1 и 2 классов с внешними подключениями или взаимодействиями может потребоваться полноценный пентест.
При планировании бюджета важно учитывать стоимость всего цикла: анализ уязвимостей, тестирование на проникновение, устранение выявленных недостатков и подготовку отчетности.
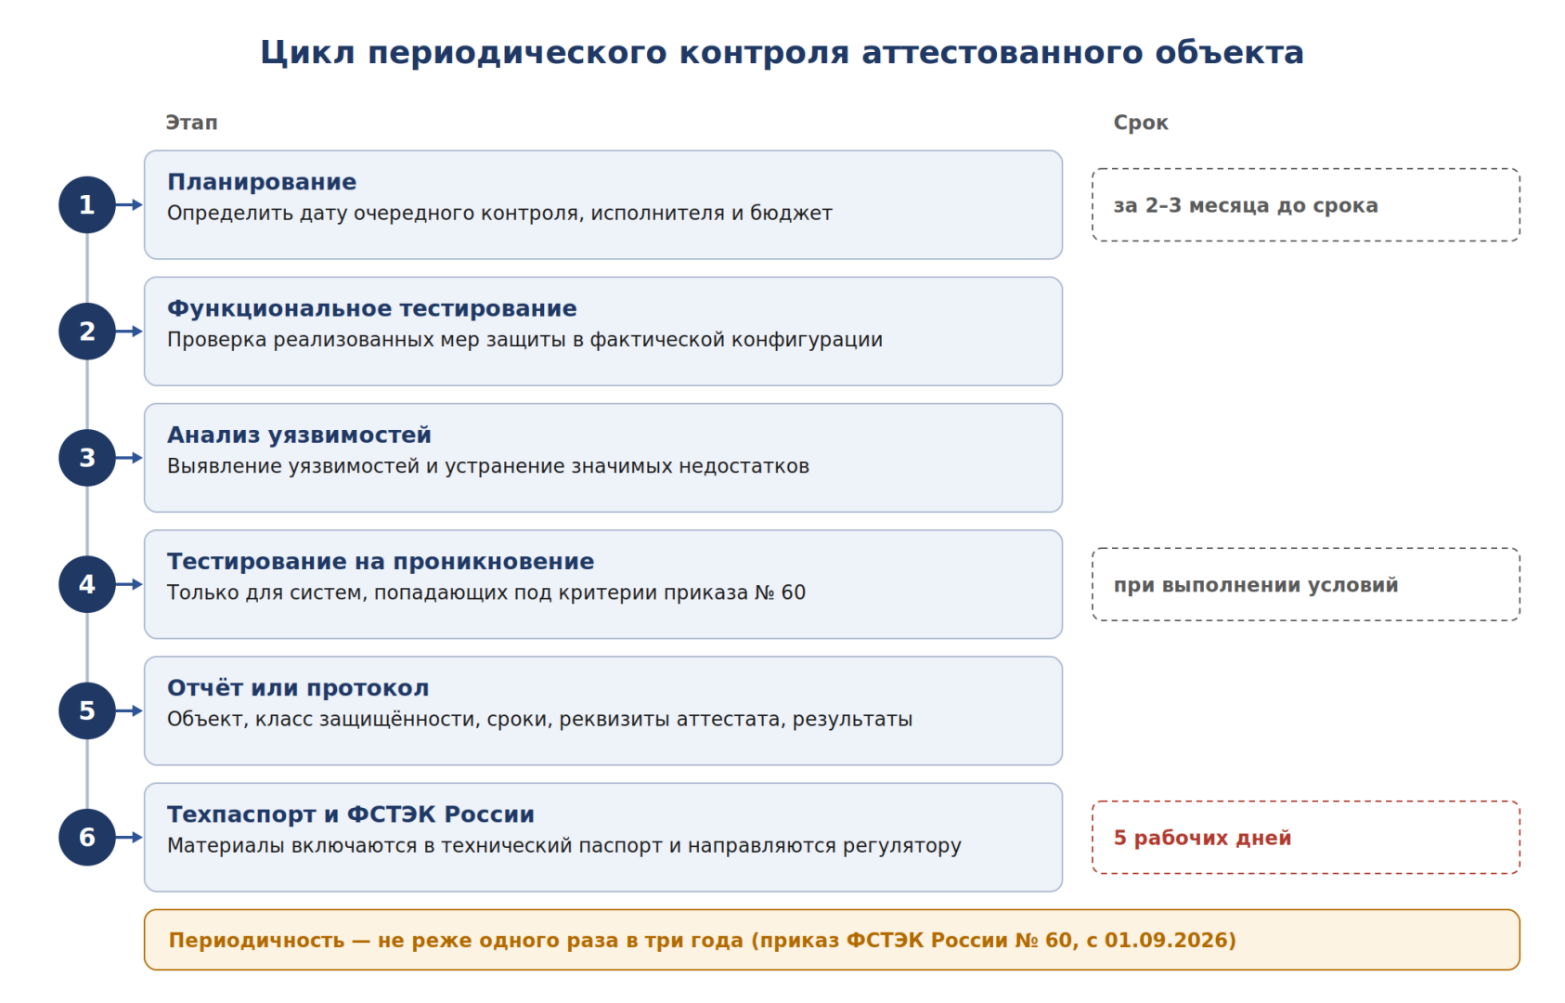
Схема 1. Как проходит цикл периодического контроля аттестованного объекта
Для каких систем пентест обязателен
Тестирование на проникновение предусмотрено не для каждой аттестованной системы. Требование относится к государственным информационным системам и иным информационным системам государственных органов, государственных унитарных предприятий и государственных учреждений, которым присвоен 1 или 2 класс защищенности.
Кроме класса, учитываются внешние подключения. Пентест необходим, если система:
-
подключена к сети «Интернет»;
-
взаимодействует с другими информационными системами, в том числе с системами подрядных организаций.
Для межсистемного обмена предусмотрено исключение. Если взаимодействие организовано через сеть шифрованной связи или VPN с применением сертифицированных шифровальных средств защиты информации, оно не считается основанием для обязательного пентеста.
При этом исключение относится к взаимодействию с другими информационными системами. Прямое подключение к интернету рассматривается отдельно.
| Параметр | Признак, который может создавать обязанность проводить пентест | Ситуация, при которой указанный признак отсутствует |
|---|---|---|
| Тип системы и владелец | ГИС либо система госоргана, ГУП или госучреждения | Система коммерческой организации вне указанного перечня |
| Класс защищенности | 1 или 2 класс | 3 класс |
| Подключение к интернету | Прямой выход в интернет присутствует | Прямого подключения нет |
| Обмен с другими системами | Взаимодействие по открытым каналам | Обмен через шифрованную сеть или VPN с сертифицированными СКЗИ |
| Связь с подрядчиками | Есть канал взаимодействия с системой подрядной организации | Канал отсутствует или организован через защищенную связь |
Важно: параметры нужно оценивать вместе. Например, отсутствие открытого канала к подрядчику не исключает обязанности проводить пентест, если система напрямую подключена к интернету.
Как изменить архитектуру, чтобы пентест не был обязательным
Необходимость тестирования зависит от характеристик системы и ее внешних связей. Поэтому перед планированием расходов стоит проверить, как устроена инфраструктура и можно ли обоснованно изменить отдельные компоненты.
Возможные решения связаны с границами системы, ее классификацией, подключением к интернету и организацией обмена данными.
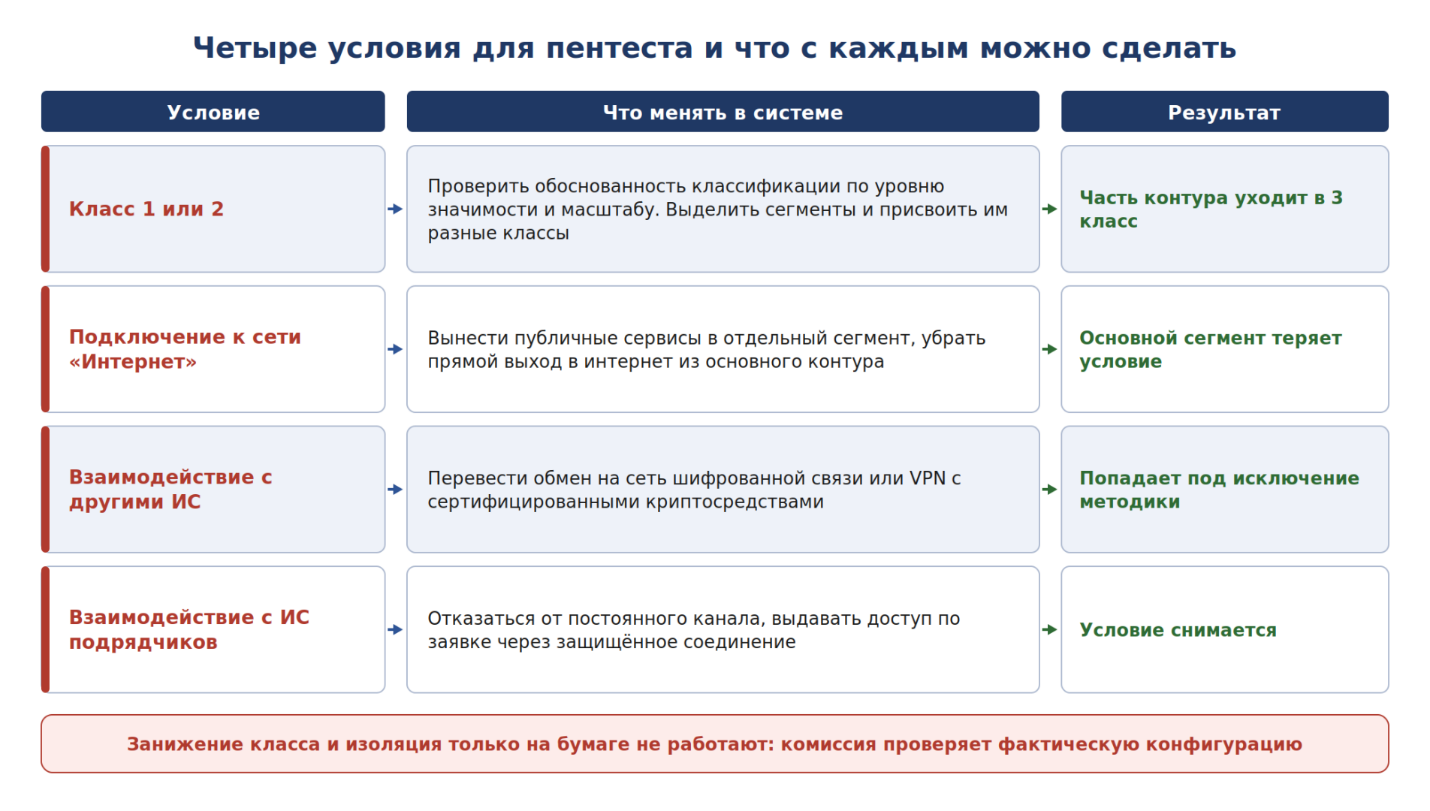
Схема 2. Какие условия влияют на обязательность пентеста и что можно изменить
1. Пересмотреть границы системы и выделить отдельные сегменты
Приложение к требованиям приказа № 117 допускает присвоение разных классов защищенности отдельным сегментам системы. Меры защиты при этом выбираются с учетом класса каждого сегмента.
Это дает возможность разделить внутренний контур и компоненты, которым необходимы внешние подключения.
Например, ведомственная система включает внутренний контур обработки данных первого класса и публичный портал с формой обратной связи. Если портал находится в том же контуре, подключение к интернету влияет на оценку всей системы.
Другой вариант — выделить портал в отдельный сегмент, определить для него собственный класс защищенности и организовать связь с внутренней частью через контролируемый шлюз. В этом случае нужно заново оценить границы системы и основания для пентеста.
Результаты классификации фиксируются в акте. В нем указывают сегменты, масштаб, уровни значимости информации и присвоенные классы. Для нескольких сегментов допускается оформить один акт.
2. Проверить правильность присвоенного класса
Иногда класс защищенности определяют с запасом, не пересматривая его после изменений в системе. Это может привести к затратам на меры и средства защиты, которые не соответствуют фактическим характеристикам объекта.
При проверке класса важно установить:
-
правильно ли определен масштаб системы — федеральный, региональный или объектовый;
-
обоснован ли уровень значимости информации с учетом возможного ущерба от нарушения ее конфиденциальности, целостности и доступности;
-
обрабатываются ли сведения с пометкой «для служебного пользования».
Класс должен подтверждаться расчетами и документами, а не выбираться только по принципу «чем выше, тем безопаснее».
Чего делать нельзя: снижать класс исключительно для того, чтобы отказаться от пентеста. При аттестационных испытаниях проверяется обоснование классификации. Если документы не соответствуют фактическому составу и условиям обработки информации, это может стать причиной отказа в выдаче аттестата.
Кроме того, класс пересматривается при изменении масштаба системы или значимости информации. Поэтому формальное занижение не решит проблему надолго.
3. Убрать прямой выход в интернет
Если для работы основного контура прямое подключение к интернету не требуется, его можно исключить из архитектуры. Способ зависит от того, какие задачи решает внешний доступ.
Публичные сервисы можно разместить в демилитаризованной зоне или отдельном сегменте со своим классом защищенности.
Обновления программного обеспечения и сигнатуры СЗИ можно получать через промежуточный сервер обновлений в выделенном сегменте, не предоставляя рабочим местам прямой доступ во внешнюю сеть.
Доступ сотрудников в интернет можно организовать с отдельных рабочих мест, которые не входят в границы аттестуемой системы.
Интеграции с внешними сервисами следует рассмотреть отдельно и при необходимости перевести на защищенные каналы связи.
Такие изменения затрагивают инфраструктуру и систему защиты, поэтому при расчете затрат нужно предусмотреть дополнительные аттестационные испытания. Кроме того, отсутствие прямого выхода в интернет не отменяет проверки других внешних взаимодействий.
4. Защитить межсистемный обмен сертифицированными криптосредствами
Взаимодействие с другими информационными системами и системами подрядчиков можно организовать через сеть шифрованной связи или VPN с использованием сертифицированных шифровальных средств защиты информации.
При выборе такого подхода важно учесть три условия.
Средства должны быть сертифицированы. Российское происхождение продукта само по себе не заменяет сертификацию. Класс средства выбирается с учетом системы и характера защищаемой информации.
Необходимо учитывать требования ФСБ России. Применение шифровальных средств регулируется отдельными требованиями и сопровождается соответствующей документацией.
Проверить нужно все каналы взаимодействия. Если часть обмена проходит через защищенную сеть, а один канал остается открытым, его также необходимо оценить как возможное основание для пентеста.
Доступ подрядных организаций можно пересмотреть отдельно: вместо постоянного канала предоставлять доступ по заявке на время выполнения работ и отзывать его после завершения. Это также помогает контролировать привилегированный доступ внешних специалистов и учитывать соответствующие показатели методики расчета Кзи.
При этом временный доступ сам по себе не заменяет защиту канала и проверку требований к межсистемному взаимодействию.
Когда выгоднее провести пентест, а не перестраивать систему
Изменение инфраструктуры ради одного требования может обойтись дороже регулярного тестирования. Поэтому перед выбором решения стоит сравнить расходы по двум сценариям.
Первый вариант — проводить пентест в рамках периодического контроля. В бюджет включаются работы по тестированию, оформление результатов и необходимые сопутствующие мероприятия.
Второй вариант — изменить архитектуру. При таком подходе затраты могут включать:
-
проектирование новой схемы системы;
-
сегментацию и настройку взаимодействия между контурами;
-
закупку и внедрение криптосредств;
-
лицензии и техническую поддержку;
-
дополнительные аттестационные испытания;
-
сопровождение новой инфраструктуры и работу администраторов.
Если организации уже нужны сегментация или защищенные каналы по другим причинам, модернизация может оказаться оправданной. Если же единственная цель изменений — отказаться от пентеста раз в три года, стоит проверить, не дешевле ли проводить его регулярно.
Почему пентест может понадобиться даже без прямого требования
Тестирование на проникновение остается способом проверить реальную устойчивость системы и в тех случаях, когда оно не является обязательным. Владелец может включить его в контроль защищенности по собственной инициативе.
Кроме того, методика расчета показателя Кзи от 11.11.2025 использует отчеты по результатам пентестов, учений и тренировок в качестве исходных данных.
При этом отсутствие обязанности проводить пентест не отменяет анализ уязвимостей: он остается частью периодического контроля независимо от выбранной архитектуры.
Как проходит пентест по методике ФСТЭК
Порядок испытаний систем защиты информации методами тестирования на проникновение определяет методика ФСТЭК России. Об ее утверждении служба сообщила в информационном сообщении от 08.09.2025 № 240/24/4734.
Методика не размещена в открытом доступе. Для ее получения необходимо направить официальный запрос в порядке, указанном на сайте регулятора.
Тестирование на проникновение проводится не как изолированная процедура, а как завершающий этап проверки:
-
Функциональное тестирование реализованных мер защиты.
-
Анализ уязвимостей.
-
Устранение существенных недостатков, обнаруженных на предыдущих этапах.
-
Моделирование атак и проведение пентеста.
Последовательность позволяет сначала выявить и устранить известные проблемы, а затем проверить устойчивость системы к действиям потенциального нарушителя.
Анализ уязвимостей и пентест: в чем разница
Анализ уязвимостей показывает, какие слабые места присутствуют в системе. Например, он помогает обнаружить устаревшую версию компонента или недостатки настроек.
Пентест отвечает на другой вопрос: можно ли использовать эти слабые места в конкретной инфраструктуре. В ходе проверки специалисты оценивают возможность получить доступ к системе, повысить привилегии или повлиять на работу ее компонентов.
Даже если сканер обнаружил уязвимый компонент, его эксплуатация в конкретной архитектуре может оказаться невозможной. Поэтому анализ уязвимостей и пентест дополняют друг друга, но не заменяют.
Кто может проводить периодический контроль
Владелец объекта вправе организовать контроль собственными силами или привлечь внешнюю организацию.
У подрядчика должна быть лицензия ФСТЭК России на деятельность по технической защите конфиденциальной информации с правом выполнения соответствующих видов работ, предусмотренных пунктом 4 постановления Правительства РФ от 03.02.2012 № 79.
Перед подписанием договора проверяйте не только наличие лицензии, но и конкретный перечень разрешенных работ.
До начала пентеста необходимо согласовать:
-
границы и состав проверяемой инфраструктуры;
-
допустимые действия специалистов;
-
ограничения, связанные с работой системы;
-
методику проведения испытаний;
-
порядок документирования и передачи результатов.
Без согласованных границ организация рискует получить набор технических замечаний вместо понятной оценки защищенности.
За что могут приостановить аттестат
Если отчет или протокол по результатам контроля уровня защищенности не направлен во ФСТЭК России, это является основанием для приостановления действия аттестата соответствия.
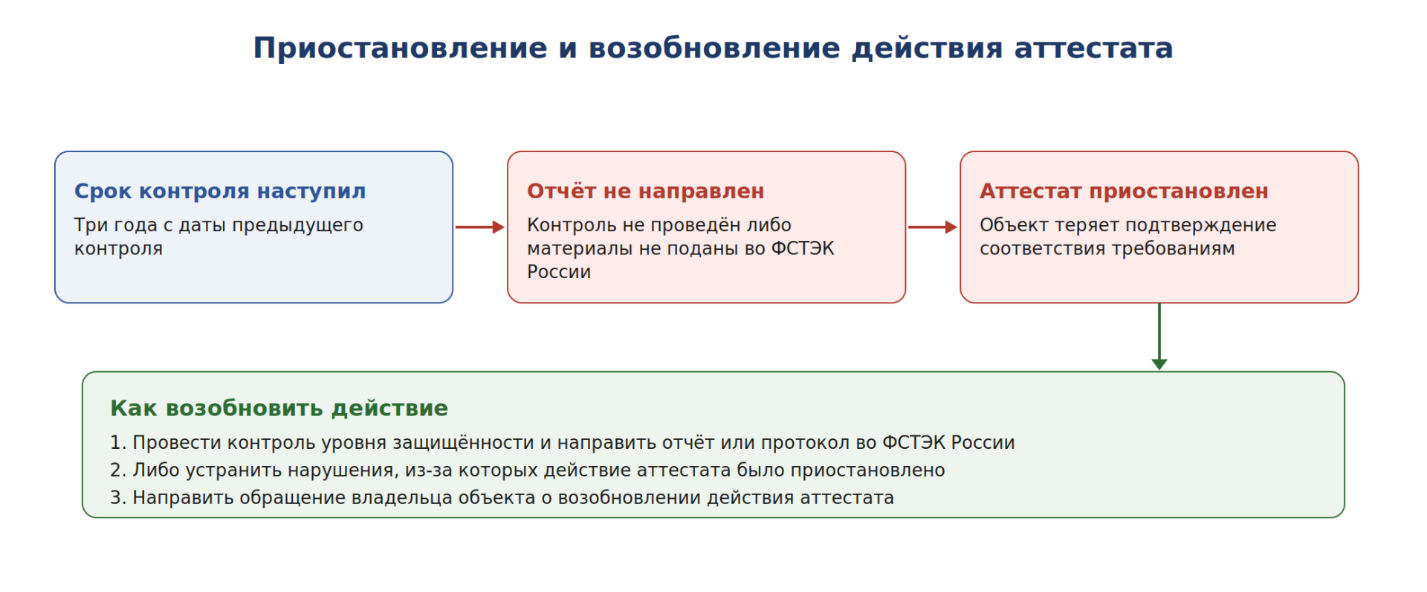
Схема 3. Как приостанавливается и возобновляется действие аттестата
Для возобновления действия аттестата владелец представляет отчет или протокол либо устраняет нарушения, которые стали причиной приостановления. После этого направляется обращение о возобновлении действия документа.
Контроль лучше планировать заранее. Если приступить к работам в последние недели трехлетнего периода, может не хватить времени на устранение уязвимостей и подготовку документов. При этом пятидневный срок направления отчета отсчитывается от даты завершения контроля.
Что делать после модернизации: дополнительные испытания или повторная аттестация
При изменении инфраструктуры важно определить, как модернизация влияет на действующий аттестат. Приказ № 60 разграничивает два сценария.
Дополнительные аттестационные испытания
Они проводятся при изменении архитектуры или структуры системы защиты, состава компонентов либо применяемых средств защиты.
В рамках испытаний используются функциональное тестирование и анализ уязвимостей. Сведения о внесенных изменениях и результатах проверки включаются в технический паспорт объекта.
Модернизация сама по себе не означает, что аттестат автоматически прекращает действие.
Повторная аттестация
Она требуется, если изменения привели к повышению класса защищенности, уровня защищенности или категории значимости объекта.
Это различие важно учитывать и при изменении архитектуры ради отказа от обязательного пентеста. Например, вынос публичного сервиса в отдельный сегмент меняет структуру системы защиты и требует оценки необходимости дополнительных испытаний. Если класс при этом не повышается, повторная аттестация по указанному основанию не требуется.
| Что изменилось | Какие действия потребуются |
|---|---|
| Обновлено ПО без изменения состава СЗИ и границ объекта | Отразить изменения в техническом паспорте |
| Добавлено или заменено средство защиты | Провести дополнительные аттестационные испытания |
| Изменена архитектура системы защиты, выполнена сегментация | Провести дополнительные аттестационные испытания |
| Расширены границы объекта, добавлены новые АРМ | Провести дополнительные аттестационные испытания |
| Повысился класс или уровень защищенности | Провести повторную аттестацию |
| Повысилась категория значимости объекта КИИ | Провести повторную аттестацию |
Что проверить владельцу аттестованного объекта
1. Составить перечень объектов с действующими аттестатами
Соберите в одном списке информационные системы, автоматизированные рабочие места, защищаемые помещения и другие объекты, на которые выданы аттестаты соответствия.
2. Поднять документы о предыдущем контроле
Проверьте даты проведения работ и направления результатов регулятору. По объектам, которые не проверялись длительное время, запланируйте контроль в первую очередь.
3. Сверить технические паспорта с инфраструктурой
Сопоставьте сведения в документах с фактическим составом оборудования, программного обеспечения, средств защиты и внешних подключений. Если система менялась, убедитесь, что изменения зафиксированы.
4. Уточнить классы и категории
Проверьте классы защищенности и категории значимости объектов, а также документы, на основании которых они определены. Особое внимание уделите системам, где класс мог быть назначен с избыточным запасом.
5. Проверить внешние связи
Для каждой системы определите, есть ли прямое подключение к интернету, обмен с другими информационными системами и каналы взаимодействия с подрядчиками.
6. Составить список систем для пентеста
Сопоставьте тип системы, ее класс и внешние взаимодействия. Отдельно оцените, где проведение пентеста обязательно, а где можно рассмотреть обоснованные изменения архитектуры.
7. Запланировать бюджет и выбрать исполнителя
Сравните стоимость проверки и возможной модернизации. Если работы будут выполнять внешние специалисты, проверьте разрешенные виды деятельности в лицензии ФСТЭК России.
8. Установить порядок подготовки отчетности
Закрепите во внутреннем регламенте, кто отвечает за проведение контроля, оформление и утверждение результатов, а также за их направление во ФСТЭК в установленный срок.
Часто задаваемые вопросы
С какого числа действуют изменения?
Приказ ФСТЭК России от 27.02.2026 № 60 вступил в силу 1 сентября 2026 года. Документ зарегистрирован Минюстом России 24 июня 2026 года.
Как часто нужно представлять результаты контроля?
Отчет или протокол по результатам контроля уровня защищенности направляется во ФСТЭК России не реже одного раза в три года. Срок отправки — пять рабочих дней после завершения контроля.
Можно ли провести контроль без внешнего подрядчика?
Да. Владелец объекта может организовать контроль собственными силами либо привлечь организацию с лицензией ФСТЭК России на соответствующие виды работ по технической защите конфиденциальной информации.
Требуется ли пентест для системы 3 класса?
Требование об обязательном пентесте касается государственных информационных систем и иных систем госорганов, ГУП и госучреждений 1 и 2 классов защищенности при наличии предусмотренных внешних подключений или взаимодействий.
Освобождает ли VPN от пентеста при прямом выходе в интернет?
Нет. Исключение касается взаимодействия с другими информационными системами через сеть шифрованной связи или VPN с сертифицированными криптосредствами. Прямое подключение к интернету остается отдельным основанием.
Можно ли снизить класс системы, чтобы отказаться от пентеста?
Произвольно снижать класс нельзя. Он определяется на основании масштаба системы и уровня значимости информации. Если класс был завышен, его можно пересмотреть при наличии обоснования и подтверждающих расчетов.
Что будет, если не отправить отчет во ФСТЭК?
Непредставление отчета или протокола по результатам контроля является основанием для приостановления действия аттестата соответствия.
Как возобновить действие аттестата?
Необходимо представить результаты контроля либо устранить нарушения, из-за которых действие документа было приостановлено, и направить обращение о возобновлении аттестата.
Нужно ли заново аттестовать систему после сегментации?
Изменение архитектуры системы защиты требует дополнительных аттестационных испытаний. Повторная аттестация нужна, если изменения привели к повышению класса, уровня защищенности или категории значимости объекта.
Где получить методику тестирования на проникновение?
Методика утверждена ФСТЭК России, о чем сообщено в информационном сообщении от 08.09.2025 № 240/24/4734. Для ее получения необходимо направить официальный запрос в службу.
Поможем разобраться с требованиями приказа № 60
Проводим контроль уровня защищенности аттестованных объектов: проверяем меры защиты, анализируем уязвимости и выполняем тестирование на проникновение. По итогам работ подготавливаем отчетные материалы для направления регулятору.
Также поможем оценить архитектуру системы и сравнить два варианта: регулярный пентест или изменения инфраструктуры с учетом затрат на внедрение, испытания и сопровождение.
Разберем конфигурацию вашей системы за один рабочий день
Подробнее